Хакерският пробив в системата на НАП е станала през една от електронните услуги, които агенцията предлага. До този извод са стигнали разследващите, стана ясно на пресконференция на НАП. Иво Никодимов следи случая.


Известен е точният хакерски метод, чрез който е извършено проникването в системата на НАП. Разследващите съобщават, че атаката е направена извън територията на страната, като точното географско местоположение на хакерите е ясно, но за сега тази информация няма да бъде обявена. В момента се правят няколко важни одита на системата.
Росен Бъчваров, говорител на НАП: Към момента тази възможност, тази уязвимост, е отстранена. И възможностите за злоупотреба с тези данни са ограничени. Направени са три стъпки. Първата е един цялостен одит на НАП, второ - цялостен одит на Системата за информационна сигурност, чиято функция и роля е да гарантира неприкосновеност на данните, трето - разследването на конкретния инцидент и на престъпното деяние с помощта на правоохранителните органи, за да се изясни кой стои зад него, кой го е поръчал, какви са неговите цели и по каква механика е било извършено.
Услугата на НАП е временно недостъпна, за да се ограничи възможността за нов пробив, тъй като тя е свързана системно с други сървъри, в които се съхранява много друга информация за НАП.
Ще се поиска помощ и от европейски експерти за подобряване на сигурността на НАП.

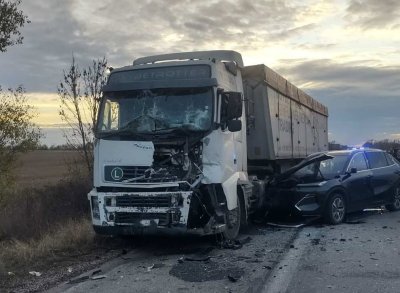
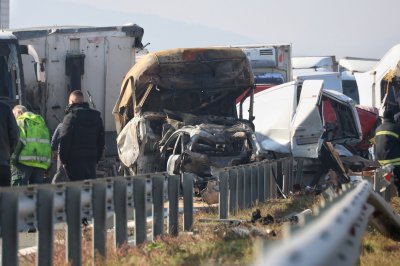
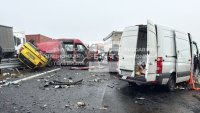 Прокуратурата след разпита на шофьора на румънския тир: Не е спирал, а е намалил скоростта и е усетил удар
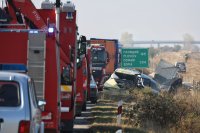 Проверяват състоянието на асфалта на АМ „Тракия“ след тежките катастрофи, прокуратурата изиска документи от АПИ
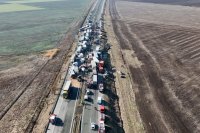 Националното следствие поема разследването на двете тежки верижни катастрофи на АМ „Тракия“
 Трагедията на АМ "Тракия": Шофьор на линейка с разтърсващ разказ за преживяното
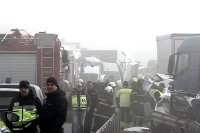 Четирима души остават в тежко състояние след катастрофата на АМ "Тракия"





 Чуй новините
 Подкаст